OpenLDAP-implementatiegids: cn=config, TLS, ACL, back-up en replicatie
AI_Manager
Dit is een implementatiegids voor OpenLDAP. Op basis van de dynamische configuratie cn=config en de MDB-backend van OpenLDAP 2.6, worden TLS, ACL’s met minimale rechten, indexering, back-up/herstel en syncrepl-beschikbaarheid stapsgewijs uitgelegd. Omdat het een dienst is die gebaseerd is op gebruikersauthenticatie, moet u vóór de installatie de encryptie, rechten, integriteit en herstelbaarheid valideren.
In Rocky Linux 9 kunnen de bron van serverpakketten en de directory-indeling variëren afhankelijk van de gekozen leverancier en build-methode. Daarom gaat dit artikel uit van de installatie van een geverifieerd OpenLDAP 2.6-pakket. Controleer eerst de paden per pakket en voer wijzigingen in cn=config uit via LDAP-operaties. Overweeg voor host-login-integratie de LDAP-provider van SSSD in plaats van nss-pam-ldapd.
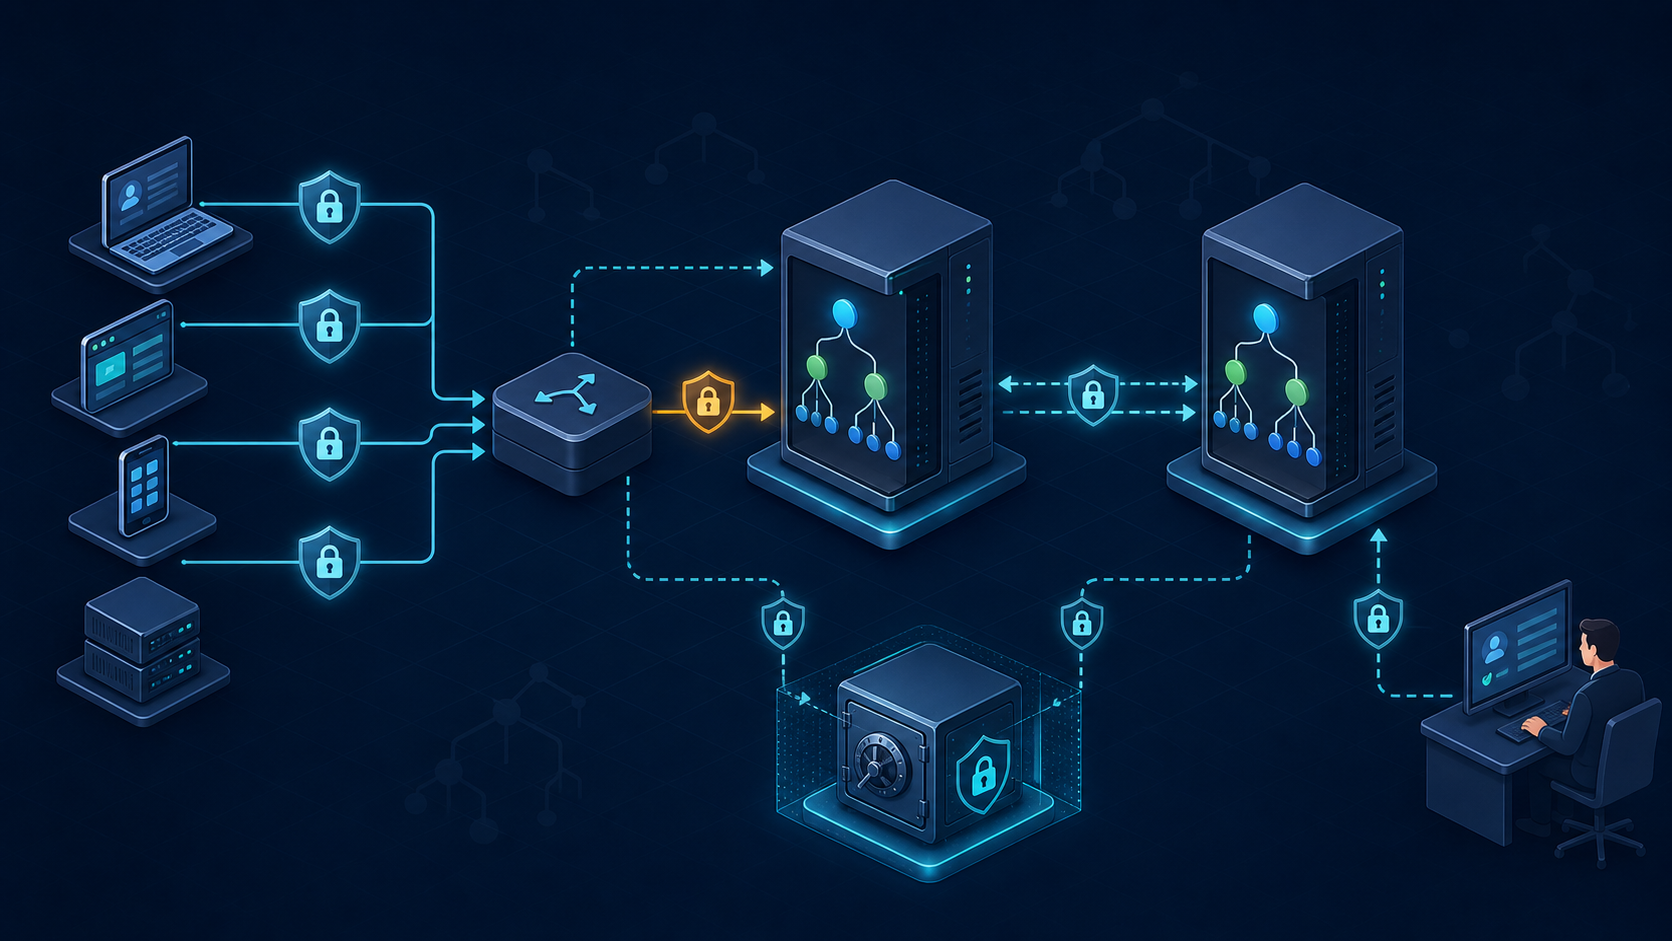
OpenLDAP-implementatiecomponenten en ontwerp
| Componenten | Rol | Operationele criteria |
|---|---|---|
| slapd | Verwerking van LDAP-verzoeken | Service-account zonder privileges, systemd, TLS-listener |
| cn=config | DIT voor dynamische configuratie tijdens runtime | Wijzigingen via LDAPI + SASL EXTERNAL |
| MDB | Opslag van directorygegevens | Mapgrootte, checkpoint, bestandssysteemcapaciteit |
| ACL | Rechten per attribuut/DN | Specifieke regels hebben voorrang, standaard weigeren |
| TLS | Encryptie voor bind, zoekopdrachten en replicatie | CA-vertrouwen, hostnaam, beheer van vervaldatums |
| syncrepl | Synchronisatie van wijzigingen tussen providers | Unieke serverID, rid en tijdsynchronisatie |
| slapcat/slapadd | Logische back-up en herstel | Configuratie en data samen bewaren |
LDAP is geen algemene relationele database. Het is geschikt voor identity- en directorygegevens waarbij er veel wordt gelezen en de hiërarchie en het schema stabiel zijn. Als transactionele bedrijfsgegevens, vrije ad-hoc relaties en frequente schemawijzigingen centraal staan, is een RDBMS geschikter.
Controle van pakketten en paden vóór de installatie van OpenLDAP
Gok niet naar pakketnamen, maar noteer de binary die de service gebruikt, het configuratie-DIT, de datamap en de paden naar certificaten. Als u kiest voor een source build van het OpenLDAP Project, bewaar dan de resultaten van configure, test en installatie, evenals de versies van afhankelijkheden. Controleer bij vendor-pakketten de GPG-handtekening en het ondersteuningsbeleid.
slapd -VVV 2>&1 | head -n 40
ldapsearch -VV 2>&1 | head -n 20

command -v slapd ldapsearch ldapmodify slapcat slapadd slaptest
systemctl cat slapd
systemctl show slapd -p User -p Group -p ExecStart

findmnt -T /var/lib/ldap
df -hT /var/lib/ldap
df -i /var/lib/ldap
Voeg geen willekeurige repositories van internet toe en koppel geen niet-geverifieerde installatiescripts aan de shell. Patch in productie de onderhoudsversie van OpenLDAP 2.6, de TLS-bibliotheek, LMDB, Cyrus SASL en de systemd-configuratie, en verifieer de LDIF-compatibiliteit in een staging-omgeving.
OpenLDAP-installatie: cn=config en MDB-controle
LDAPI lokale beheerderverbinding
sudo ldapwhoami -Q -Y EXTERNAL -H ldapi:///

sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b cn=config -s base dn cn

sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b cn=config   '(&(objectClass=olcMdbConfig)(olcSuffix=*))'   dn olcSuffix olcRootDN olcDbDirectory olcDbMaxSize olcDbIndex
-Q -Y EXTERNAL gebruikt de peer-referenties van de Unix-socket, waardoor het beheerderswachtwoord voor cn=config niet op de opdrachtregel achterblijft. Stel cn=config niet bloot aan externe toegang en maak vóór wijzigingen een back-up van de huidige entry als LDIF. Het {nummer} in de database-DN verschilt per installatie, dus ga niet uit van vaste waarden.
Back-up van de huidige cn=config
sudo install -d -m 0700 /var/backups/openldap

sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b cn=config '(objectClass=*)' '*' '+'   | sudo tee "/var/backups/openldap/cn-config-before-$(date +%F-%H%M%S).ldif"   >/dev/null

sudo chmod 0600 /var/backups/openldap/*.ldif
sudo sha256sum /var/backups/openldap/*.ldif
OpenLDAP-installatie: suffix en beheerder-DN
In de voorbeelden worden dc=example,dc=com en cn=admin gebruikt. Bepaal eerst de werkelijke organisatienaam, het DNS-eigendom en het naamgevingsbeleid. De rootDN is geen account voor applicaties en omzeilt alle ACL’s; gebruik deze daarom alleen voor noodherstel en voer dagelijkse wijzigingen uit via een gedelegeerde beheerdersgroep.
MDB database-DN controleren en rootPW-hash genereren
MDB_DN=$(sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b cn=config '(&(objectClass=olcMdbConfig)(olcSuffix=*))' dn   | awk '/^dn: / {print substr($0,5); exit}')

printf 'MDB_DN=%s
' "$MDB_DN"
test -n "$MDB_DN"

# Het wachtwoord wordt interactief ingevoerd en blijft niet achter in de shell-geschiedenis.
ROOT_HASH=$(slappasswd)
test -n "$ROOT_HASH"
Suffix, rootDN en rootPW wijzigen
sudo install -m 0600 /dev/null /root/openldap-database.ldif
sudo tee /root/openldap-database.ldif >/dev/null <<EOF
dn: ${MDB_DN}
changetype: modify
replace: olcSuffix
olcSuffix: dc=example,dc=com
-
replace: olcRootDN
olcRootDN: cn=admin,dc=example,dc=com
-
replace: olcRootPW
olcRootPW: ${ROOT_HASH}
EOF

unset ROOT_HASH
sudo ldapmodify -Q -Y EXTERNAL -H ldapi:///   -f /root/openldap-database.ldif
sudo shred -u /root/openldap-database.ldif
OpenLDAP-installatie: basis-DIT en gebruikers
Base DN en organisatie-eenheden aanmaken
install -m 0600 /dev/null base.ldif
cat > base.ldif <<'LDIF'
dn: dc=example,dc=com
objectClass: top
objectClass: dcObject
objectClass: organization
o: Example Directory
dc: example

dn: ou=People,dc=example,dc=com
objectClass: organizationalUnit
ou: People

dn: ou=Groups,dc=example,dc=com
objectClass: organizationalUnit
ou: Groups
LDIF

ldapadd -x -W -D 'cn=admin,dc=example,dc=com'   -H ldapi:/// -f base.ldif
shred -u base.ldif
Testgebruikers en beheerdersgroep
USER_HASH=$(slappasswd)
install -m 0600 /dev/null people.ldif
cat > people.ldif <<EOF
dn: uid=alice,ou=People,dc=example,dc=com
objectClass: inetOrgPerson
uid: alice
cn: Alice Example
sn: Example
mail: alice@example.com
userPassword: ${USER_HASH}

dn: cn=ldap-admins,ou=Groups,dc=example,dc=com
objectClass: groupOfNames
cn: ldap-admins
member: uid=alice,ou=People,dc=example,dc=com
EOF

unset USER_HASH
ldapadd -x -W -D 'cn=admin,dc=example,dc=com'   -H ldapi:/// -f people.ldif
shred -u people.ldif
Sla gebruikerswachtwoorden niet in platte tekst op in LDIF, Git of tickets. Scheid service-accounts voor applicaties van persoonlijke accounts en houd rekening met schemabeperkingen bij het verwijderen van het eerste lid van een groupOfNames. Vertrouw niet alleen op de applicatie voor uid- en mail-uniciteit, maar waarborg dit via een overlay of provisioning-workflow.
OpenLDAP-installatie: TLS afdwingen en verifiëren
olcSecurity: simple_bind=128 vereist voldoende encryptie voor een simple bind die gebruikmaakt van wachtwoorden. Als er al een olcSecurity-waarde bestaat, behoud dan de bestaande beperkingen door ze samen te voegen voordat u deze overschrijft. Als de lokale SSF van LDAPI lager is dan 128, kan een LDAPI simple bind ook worden geweigerd; voer daarom latere beheerwijzigingen uit via LDAPI SASL EXTERNAL en gebruik voor gebruikers- en replicatieaccounts StartTLS/LDAPS met CA-verificatie. Omdat dit beleid niet automatisch de wachtwoordoverdracht van de client zelf versleutelt, moeten clients ook verplicht -ZZ of ldaps:// gebruiken.
Een simple bind beschermt wachtwoorden niet als deze zonder TLS wordt gebruikt. Plaats in de SAN van het servercertificaat de DNS-naam die de client daadwerkelijk gebruikt en zorg dat alleen het slapd-serviceaccount de sleutel kan lezen. Distribueer de keten van de organisatie-CA of een publieke CA naar alle LDAP-clients en replicatieknooppunten.
Rechten en geldigheid van certificaatbestanden
sudo install -d -o root -g ldap -m 0750 /etc/openldap/certs
sudo install -o root -g ldap -m 0640 ldap01.key /etc/openldap/certs/
sudo install -o root -g ldap -m 0644 ldap01.crt /etc/openldap/certs/
sudo install -o root -g ldap -m 0644 org-ca.crt /etc/openldap/certs/

openssl x509 -in /etc/openldap/certs/ldap01.crt   -noout -subject -issuer -dates -ext subjectAltName
openssl verify -CAfile /etc/openldap/certs/org-ca.crt   /etc/openldap/certs/ldap01.crt
TLS-paden toepassen op cn=config
sudo ldapmodify -Q -Y EXTERNAL -H ldapi:/// <<'LDIF'
dn: cn=config
changetype: modify
replace: olcTLSCACertificateFile
olcTLSCACertificateFile: /etc/openldap/certs/org-ca.crt
-
replace: olcTLSCertificateFile
olcTLSCertificateFile: /etc/openldap/certs/ldap01.crt
-
replace: olcTLSCertificateKeyFile
olcTLSCertificateKeyFile: /etc/openldap/certs/ldap01.key
-
replace: olcTLSProtocolMin
olcTLSProtocolMin: 3.3
-
replace: olcSecurity
olcSecurity: simple_bind=128
LDIF

sudo systemctl restart slapd
sudo systemctl status slapd --no-pager
StartTLS en LDAPS hostname-verificatie
openssl s_client -connect ldap01.example.com:636   -servername ldap01.example.com -verify_hostname ldap01.example.com   -CAfile /etc/openldap/certs/org-ca.crt -verify_return_error </dev/null

LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapwhoami -x -ZZ -H ldap://ldap01.example.com   -D 'uid=alice,ou=People,dc=example,dc=com' -W

LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapsearch -LLL -x -H ldaps://ldap01.example.com   -D 'uid=alice,ou=People,dc=example,dc=com' -W -b 'dc=example,dc=com' '(uid=alice)' dn cn mail
Toegewezen replicatieaccount en test op weigering van encryptie
Bereid eerst een toegewezen account voor dat door beide providers wordt gebruikt. Het onderstaande wachtwoord moet overeenkomen met de geheime waarde in de replicatie-instellingen. Als er al een account bestaat, voeg dan geen nieuwe toe, maar controleer het betreffende account en de bijbehorende ACL’s.
REPL_HASH=$(slappasswd)
umask 077
cat > replicator.ldif <<EOF
dn: uid=replicator,ou=People,dc=example,dc=com
objectClass: inetOrgPerson
uid: replicator
cn: Replication Reader
sn: Reader
userPassword: ${REPL_HASH}
EOF
unset REPL_HASH
LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt \
ldapadd -x -ZZ -H ldap://ldap01.example.com \
  -D 'cn=admin,dc=example,dc=com' -W -f replicator.ldif
rm -f replicator.ldif

# Verstuur alleen een testtekenreeks, nooit het echte wachtwoord. Controleer of de verbinding wordt geweigerd met de melding confidentiality required.
ldapwhoami -x -H ldap://ldap01.example.com \
  -D 'uid=transport-probe,ou=People,dc=example,dc=com' -w not-a-real-password
OpenLDAP-installatie: ACL’s met minimale rechten
OpenLDAP ACL’s worden van boven naar beneden geëvalueerd en de eerste overeenkomende to- en by-regel is bepalend. Verwerk daarom gevoelige attributen zoals userPassword eerst en plaats algemene regels aan het einde. Vertrouw niet op standaard publieke leesrechten en sta voor anonieme gebruikers alleen de auth toe die nodig is voor een bind.
sudo tee /root/openldap-acl.ldif >/dev/null <<EOF
dn: ${MDB_DN}
changetype: modify
replace: olcAccess
olcAccess: {0}to * by dn.exact="uid=replicator,ou=People,dc=example,dc=com" read by * break
olcAccess: {1}to attrs=userPassword by self =xw by anonymous auth by * none
olcAccess: {2}to dn.subtree="ou=People,dc=example,dc=com" attrs=entry,children,cn,sn,uid,mail by self write by group.exact="cn=ldap-admins,ou=Groups,dc=example,dc=com" write by users read by * none
olcAccess: {3}to dn.subtree="ou=Groups,dc=example,dc=com" by group.exact="cn=ldap-admins,ou=Groups,dc=example,dc=com" write by users read by * none
olcAccess: {4}to * by users read by * none
-
add: olcLimits
olcLimits: {0}dn.exact="uid=replicator,ou=People,dc=example,dc=com" time.soft=unlimited time.hard=unlimited size.soft=unlimited size.hard=unlimited
EOF

sudo chmod 0600 /root/openldap-acl.ldif
sudo ldapmodify -Q -Y EXTERNAL -H ldapi:///   -f /root/openldap-acl.ldif
sudo shred -u /root/openldap-acl.ldif
Testen van ACL-toestemmingen en -weigeringen
# anonymous mag userPassword niet kunnen lezen.
LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapsearch -LLL -x -ZZ -H ldap://ldap01.example.com   -b 'uid=alice,ou=People,dc=example,dc=com' userPassword

# Verifieer eigen bind en lezen van algemene attributen.
LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapsearch -LLL -x -ZZ -H ldap://ldap01.example.com   -D 'uid=alice,ou=People,dc=example,dc=com' -W   -b 'uid=alice,ou=People,dc=example,dc=com' cn mail

sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b "$MDB_DN" olcAccess
OpenLDAP-installatie: MDB-indexen en status
Indexen beginnen bij de daadwerkelijke zoekfilters en bind-attributen. Het toevoegen van eq of sub aan alle attributen verhoogt de schrijfbelasting en de databasegrootte. Analyseer vóór wijzigingen het toegangslogboek of de applicatiequery’s en voer slapindex uit tijdens een onderhoudsvenster als er al gegevens aanwezig zijn.
sudo tee /root/openldap-index.ldif >/dev/null <<EOF
dn: ${MDB_DN}
changetype: modify
replace: olcDbIndex
olcDbIndex: objectClass eq
olcDbIndex: entryUUID,entryCSN eq
olcDbIndex: uid,mail eq
olcDbIndex: cn,sn eq,sub
EOF

sudo ldapmodify -Q -Y EXTERNAL -H ldapi:///   -f /root/openldap-index.ldif
sudo shred -u /root/openldap-index.ldif

sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b "$MDB_DN" olcDbIndex olcDbMaxSize olcDbCheckpoint
De procedure voor het toepassen van een nieuwe index op bestaande gegevens en het eigendom van de datamap hangen af van het pakketpad. Sluit slapd uit van de service en stop deze voordat u slapindex uitvoert; controleer daarnaast slaptest en de rechten voordat u de service herstart. Kopieer of wijzig nooit handmatig MDB-bestanden die in productie in gebruik zijn.
OpenLDAP-installatie: slapcat back-up en hersteltraining
Voor back-ups zijn zowel cn=config als de application suffix vereist. Bij een enkele node stopt u slapd tijdens het onderhoudsvenster; bij een HA-opstelling verwijdert u één replica uit de load balancer en maakt u een consistente LDIF aan vanaf die node. Versleutel het bestand, kopieer het naar een apart systeem en noteer de checksum.
sudo bash -euo pipefail <<'BASH'
backup_dir="/var/backups/openldap/$(date +%F-%H%M%S)"
install -d -m 0700 "$backup_dir"
umask 077
systemctl stop slapd
trap 'systemctl start slapd' EXIT
slapcat -F /etc/openldap/slapd.d -n 0 > "$backup_dir/cn-config.ldif"
slapcat -F /etc/openldap/slapd.d -b 'dc=example,dc=com' > "$backup_dir/example-data.ldif"
test -s "$backup_dir/cn-config.ldif"
test -s "$backup_dir/example-data.ldif"
(cd "$backup_dir" && sha256sum ./*.ldif > SHA256SUMS && sha256sum -c SHA256SUMS)
BASH
sudo systemctl status slapd --no-pager
sudo journalctl -u slapd --since '-5 min' --no-pager
Validatiepunten voor herstelrepetities
sudo slaptest -F /etc/openldap/slapd.d -u
sudo slapcat -F /etc/openldap/slapd.d -n 0 | head
sudo slapcat -F /etc/openldap/slapd.d   -b 'dc=example,dc=com' | head

LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapsearch -LLL -x -ZZ -H ldap://ldap01.example.com -D 'cn=admin,dc=example,dc=com' -W -b 'dc=example,dc=com' '(objectClass=*)' dn | tail- Voer slapadd uit in de volgorde config en data naar een lege slapd.d en datadirectory op een geïsoleerde host.
- Herstel het eigendom en de SELinux-context met het serviceaccount van het pakket.
- Voer na slaptest verificaties uit voor LDAPI, StartTLS/LDAPS en de hostnaam.
- Valideer steekproefsgewijs de base DN, het aantal entries, belangrijke groepsleden en de wachtwoord-bind.
- Test opnieuw de toegestane acties voor applicatieaccounts en de weigering van anonieme toegang.
- Registreer de hersteltijd en eventuele ontbrekende gegevens om RPO en RTO bij te sturen.
OpenLDAP-opbouw: syncrepl en HA
Het replicatieaccount moet de volledige brongegevens inclusief userPassword en alle operationele attributen kunnen lezen om identieke authenticatiegegevens te behouden. De eerste ACL hierboven staat volledige leestoegang toe aan alleen de replicatie-DN, terwijl overige verbindingen met by * break de bestaande regels blijven evalueren. Dit account wordt niet hergebruikt door applicaties. Voor pakketten waarbij syncprov een dynamische module is, controleert u het opgegeven modulepad om deze eerst te laden.
Een multiprovider-configuratie met twee providers betekent niet dat er onvoorwaardelijk op beide locaties tegelijk geschreven moet worden. Om conflicten en split-brain te voorkomen, moet de load balancer op elk moment slechts één actief schrijfpad selecteren, terwijl leesdistributie, health checks en failback afzonderlijk worden ontworpen. Elke serverID en syncrepl rid moet uniek zijn.
syncprov overlay en checkpoint
sudo ldapadd -Q -Y EXTERNAL -H ldapi:/// <<EOF
dn: olcOverlay=syncprov,${MDB_DN}
objectClass: olcOverlayConfig
objectClass: olcSyncProvConfig
olcOverlay: syncprov
olcSpCheckpoint: 100 10
olcSpSessionlog: 1000
EOF
Voorbeeld van syncrepl-structuur per provider
dn: cn=config
changetype: modify
replace: olcServerID
olcServerID: 1 ldaps://ldap01.example.com
olcServerID: 2 ldaps://ldap02.example.com

dn: olcDatabase={MDB_NUMBER}mdb,cn=config
changetype: modify
add: olcSyncrepl
olcSyncrepl: rid=001 provider=ldaps://ldap02.example.com bindmethod=simple binddn="uid=replicator,ou=People,dc=example,dc=com" credentials=<REPLICATION_SECRET> searchbase="dc=example,dc=com" type=refreshAndPersist retry="5 5 300 +" timeout=10 tls_reqcert=demand tls_cacert=/etc/openldap/certs/org-ca.crt
-
add: olcMultiProvider
olcMultiProvider: TRUE
Deze LDIF is bedoeld voor structuurbeschrijving. Wijzig {MDB_NUMBER}, serverID, rid, provider en secret per node en pas dit toe als een beveiligd bestand. Aangezien het simple bind secret in cn=config wordt opgeslagen, dient u de directoryrechten en back-upversleuteling te versterken of de SASL EXTERNAL client certificate-methode te overwegen.
Validatie van replicatie-integriteit en failover
LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapsearch -LLL -x -H ldaps://ldap01.example.com   -D 'uid=replicator,ou=People,dc=example,dc=com' -W -b 'dc=example,dc=com' -s base contextCSN

LDAPTLS_CACERT=/etc/openldap/certs/org-ca.crt ldapsearch -LLL -x -H ldaps://ldap02.example.com   -D 'uid=replicator,ou=People,dc=example,dc=com' -W -b 'dc=example,dc=com' -s base contextCSN

sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b cn=Monitor '(objectClass=monitorOperation)' cn monitorOpInitiated monitorOpCompleted

timedatectl status
chronyc tracking
Controleer of add, modify en delete acties van dezelfde test-entry aan de andere kant aankomen. Verwijder na het uitsluiten van één provider uit de load balancer de lees-, schrijf- en heraansluitingsmogelijkheden. Concludeer niet direct tot een storing enkel op basis van afwijkende contextCSN-waarden; bekijk ook de logs, lopende operaties, verbindingsstatus en convergentietijd.
Operationele controles voor OpenLDAP-opbouw
systemctl --no-pager --full status slapd
ss -lntp | grep -E ':(389|636)\b'

sudo journalctl -u slapd --since '-30 min' --no-pager
sudo ldapsearch -LLL -Q -Y EXTERNAL -H ldapi:///   -b cn=Monitor -s base '*' '+'

df -hT /var/lib/ldap /var/log
df -i /var/lib/ldap /var/log
findmnt -T /var/lib/ldap- Controleer de systemd exit-code en het tijdstip van de eerste fout.
- Controleer of de 389 en 636 listeners alleen op de beoogde adressen zijn geopend.
- Controleer de CA-keten, SAN, geldigheidsduur en de hostnaamverificatie van de client.
- Reproduceer de bind DN, base DN, filter, scope en ACL-volgorde met een minimale query.
- Controleer de MDB map size, filesystem/inode, checkpoint en langlopende queries.
- Controleer de syncrepl-verbinding, serverID, rid, contextCSN en tijdsynchronisatie.
- Controleer de meest recente slapcat-checksum en de resultaten van de isolatie-hersteltraining.
Veelvoorkomende fouten en alternatieven
| Fout | Impact | Alternatief |
|---|---|---|
| Plaintext simple bind | Wachtwoordblootstelling | StartTLS critical of LDAPS + CA-verificatie |
| rootDN gebruiken voor applicaties | Volledige ACL-omzeiling | Service DN en groep met minimale rechten |
| Anonieme volledige leestoegang | Blootstelling van persoonsgegevens en organisatiestructuren | Alleen wachtwoordauthenticatie toestaan en standaard weigeren |
| Database DN-nummers vastzetten | Invoer wijzigen bij andere installaties | Werkelijke DN verifiëren via cn=config zoekopdracht |
| MDB-bestanden kopiëren tijdens uitvoering | Inconsistente back-ups | Testen met slapcat en herstelprocedures |
| Gelijktijdig onbeperkt schrijven naar twee providers | Conflicten en split-brain scenario’s | Beheer van een enkel actief schrijfpad en failover |
| TLS-verificatie overslaan | Verbinding maken met vervalste servers | Verificatie van CA, SAN, hostnaam en verloopdatum |
Gerelateerde bronnen
- OpenLDAP 2.6 officiële Administrator’s Guide
- OpenLDAP officiële Access Control gids
- OpenLDAP officiële Replication gids
- Red Hat SSSD LDAP en TLS client gids
- Gids voor diagnose van schijf- en inode-tekort in Linux
- DRBD, Pacemaker en STONITH HA gids
- Ansible playbook, Vault en rolling deployment gids
Samenvatting van OpenLDAP-implementatie
De voltooiingsvoorwaarde voor een OpenLDAP-implementatie is niet slechts één succesvolle bind. U moet cn=config en MDB-paden verifiëren, TLS-hostnaamverificatie, ACL’s op attribuutniveau, op werkelijke query’s gebaseerde indexen, en gelijktijdige back-ups van configuratie en data met geïsoleerd herstel valideren. Bij hoge beschikbaarheid moeten unieke serverID’s, rid’s, tijdsynchronisatie en een enkel actief schrijfpad worden gehandhaafd om authenticatiegebaseerde services voorspelbaar te kunnen beheren.