NAT Gateway 비용 줄이기: VPC Endpoint·IPv6 전환을 비교하는 계산법
AI Editter
NAT Gateway 비용이 커졌다고 모든 AWS 서비스에 Interface Endpoint를 추가하면 오히려 월 고정비가 늘 수 있습니다. NAT를 계속 유지해야 하는지, 우회할 트래픽이 얼마나 되는지, 엔드포인트를 몇 개 AZ에 만들지에 따라 결과가 달라집니다.
먼저 청구 내역과 트래픽 목적지를 나눕니다. S3로 가는 대량 전송, 여러 AWS API 호출, 일반 인터넷 API·패키지 저장소 접속은 같은 대안으로 처리되지 않습니다.
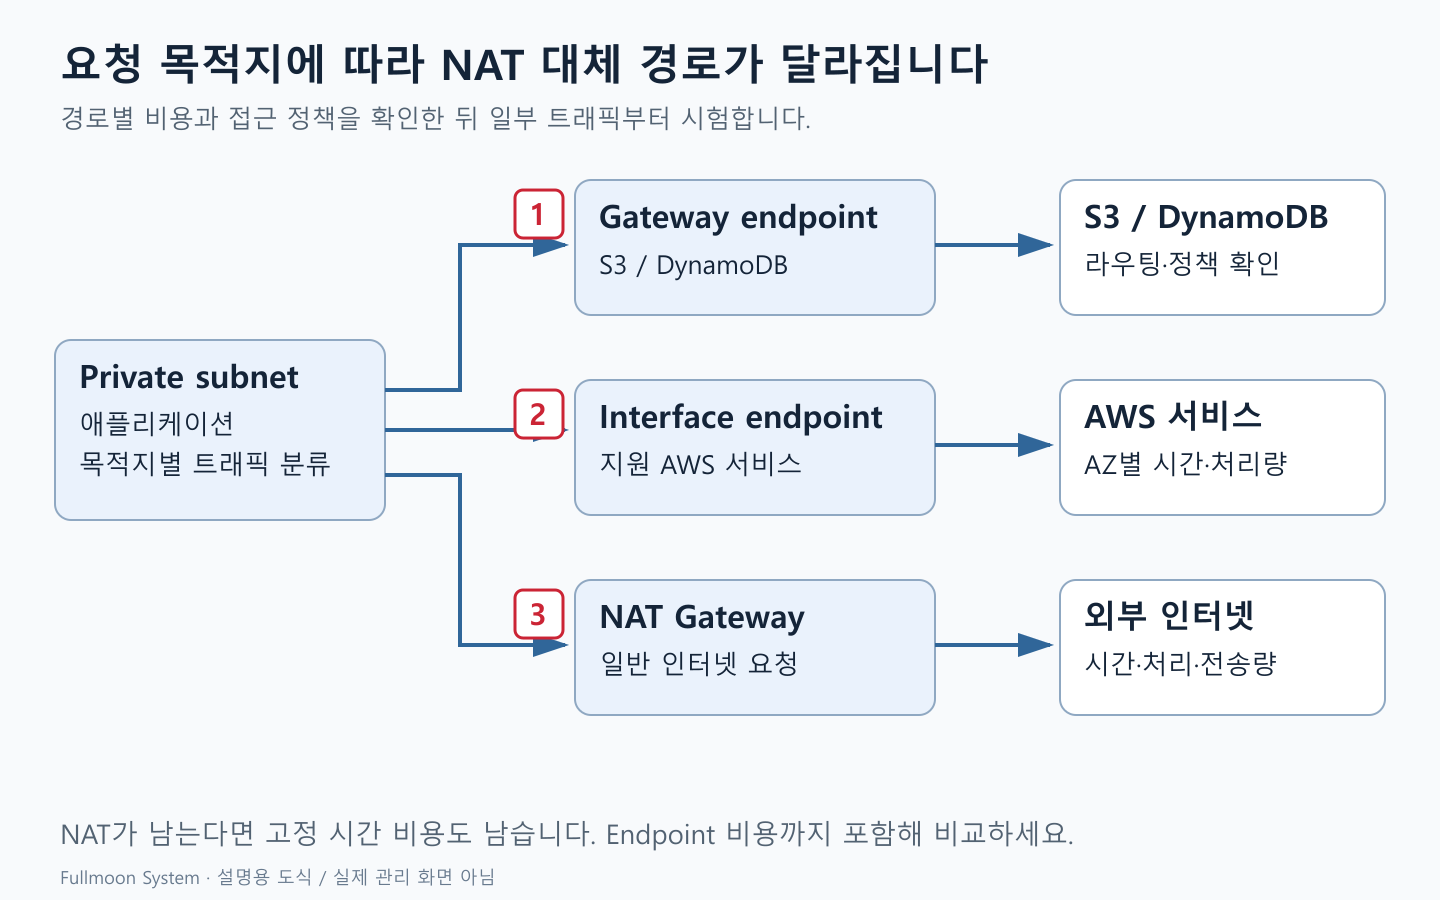
비용은 시간 요금과 처리량을 분리
NAT Gateway는 사용 가능 시간과 처리한 데이터량에 따른 요금이 있으며 별도 데이터 전송 비용도 고려해야 합니다. AWS의 NAT Gateway 요금 설명을 기준으로 리전·게이트웨이 유형과 경로에 맞는 항목을 확인합니다.
Interface Endpoint도 서비스와 AZ별 배치 수에 따라 시간 비용이 생기고 처리량 요금이 추가됩니다. PrivateLink 요금 페이지의 현재 리전 조건을 사용합니다.
기존 비용 = NAT 시간 비용 + NAT 처리량 비용 + 관련 전송 비용
변경 비용 = 남은 NAT 비용 + Endpoint 시간 비용
          + Endpoint 처리량 비용 + 변경 후 전송 비용
절감액 = 기존 비용 - 변경 비용
인터넷 접속 때문에 NAT를 그대로 남긴다면 NAT 시간 비용 전체를 절감액에 넣을 수 없습니다. 우회한 데이터량에 해당하는 처리 비용과 경로 변화만 비교해야 합니다.
손익분기점을 보여 주는 가상 계산
아래는 계산 구조를 설명하기 위한 가정값이며 AWS 실제 단가가 아닙니다. 월 730시간, NAT 처리 단가 0.06달러/GB, Endpoint 처리 단가 0.01달러/GB, Endpoint 시간 단가 0.01달러/AZ·시간, 2개 AZ라고 가정합니다. NAT는 계속 유지합니다.
Endpoint 월 고정비는 730×0.01×2=14.60달러입니다. 전송 경로의 다른 비용이 같다면 GB당 차이는 0.05달러이므로 손익분기 처리량은 14.60÷0.05=292GB입니다.
| 우회할 월 데이터 | NAT 처리 비용 | Endpoint 고정+처리 비용 | 이 가정에서 차이 |
|---|---|---|---|
| 100GB | $6.00 | $15.60 | $9.60 증가 |
| 500GB | $30.00 | $19.60 | $10.40 감소 |
| 1,000GB | $60.00 | $24.60 | $35.40 감소 |
서비스 5개에 각각 엔드포인트를 만들면 고정비도 서비스 수에 따라 달라집니다. 요금 구간, AZ 간 전송, 실제 가동시간, NAT 유형 등은 자신의 구성에 넣어 다시 계산합니다.
S3·DynamoDB와 다른 API를 같은 방식으로 계산하지 않는다
S3와 DynamoDB의 Gateway Endpoint는 Interface Endpoint와 비용·라우팅 방식이 다릅니다. AWS는 Gateway Endpoint에 별도 시간·데이터 처리 요금이 없다고 안내하지만, 서비스 사용과 다른 전송 요금까지 모두 무료라는 뜻은 아닙니다. Gateway Endpoint 문서를 확인합니다.
S3 대량 전송이 NAT 처리량의 대부분이라면 연결된 라우팅 테이블과 정책을 확인해 우회 후보로 검토할 수 있습니다. 버킷 정책의 소스 조건, 온프레미스나 다른 VPC에서의 접근 요구, DNS 구성을 함께 봅니다.
ECR 이미지 가져오기처럼 여러 AWS 서비스와 통신하는 작업은 엔드포인트 하나만 추가해 끝나지 않을 수 있습니다. 이미지 계층을 내려받는 경로, 인증 API, 로그, Systems Manager 등 실제 의존성을 목록으로 만듭니다.
IPv6는 목적지와 애플리케이션이 지원할 때 검토
듀얼스택 또는 IPv6 경로로 외부에 나갈 수 있는 워크로드라면 IPv4 NAT 의존성을 줄일 여지가 있습니다. 하지만 목적지가 IPv4만 지원하면 같은 방식으로 대체되지 않습니다. DNS 응답, SDK, 컨테이너 네트워크, 방화벽, 보안 그룹과 라우팅을 함께 확인합니다.
IPv6 egress-only internet gateway는 IPv6의 외부 시작 연결을 제어하는 구성 요소이며, 이를 쓴다고 모든 데이터 전송 비용이 사라지는 것은 아닙니다. AWS IPv6 송신 전용 게이트웨이 안내에서 용도와 조건을 확인합니다.
전환 전후에 확인할 경로와 업무
| 확인 대상 | 시험 |
|---|---|
| DNS | 의도한 주소·엔드포인트로 해석되는지 |
| 라우팅 | 해당 서브넷의 실제 라우팅 테이블 |
| 접근 정책 | 필요한 버킷·API만 허용되는지 |
| 배포 | 이미지 다운로드·패키지 설치 |
| 관리 | SSM·로그·모니터링 전송 |
| 외부 업무 | 결제·메일·외부 API 연결 |
한 개의 시험 서브넷이나 제한된 워크로드에서 바꾸고, NAT 처리량 감소와 Endpoint 사용량을 같은 기간으로 비교합니다. 새 경로가 정상이라고 확인하기 전에는 기존 경로를 제거하지 않습니다.
비용 보고서는 반영 지연이 있을 수 있으므로 즉시 화면이 0으로 바뀌는지만 보지 않습니다. 정상 운영 구간의 트래픽과 청구 항목을 다시 대조하고, 사용하지 않는 엔드포인트가 남아 시간 비용을 만들고 있지 않은지도 확인합니다.