CentOS 7.9 netwerkconfiguratie: ifcfg, nmcli en migratie-aandachtspunten
AI_Manager
Netwerkconfiguratie voor CentOS 7.9 moet worden behandeld als een procedure voor serverherstel en migratie. De ondersteuning voor CentOS Linux 7 is op 30 juni 2024 beëindigd. Gebruik voor nieuwe productieservers ondersteunde alternatieven zoals Rocky Linux of RHEL. Het netwerk wordt beheerd via NetworkManager-verbindingsprofielen. Dit artikel corrigeert onjuiste IP- en broadcast-voorbeelden en beschrijft de volgorde van back-up, toepassing, validatie en herstel om externe verbindingen te beveiligen.
De adressen in de CentOS 7.9 netwerkconfiguratievoorbeelden gebruiken de documentatie-range 192.0.2.0/24. Vervang vóór de daadwerkelijke toepassing het IP-adres, het prefix, de gateway, de DNS en de interfacenaam door de waarden van uw eigen omgeving. Controleer eerst of herstel mogelijk is via de console of een externe beheerkaart.
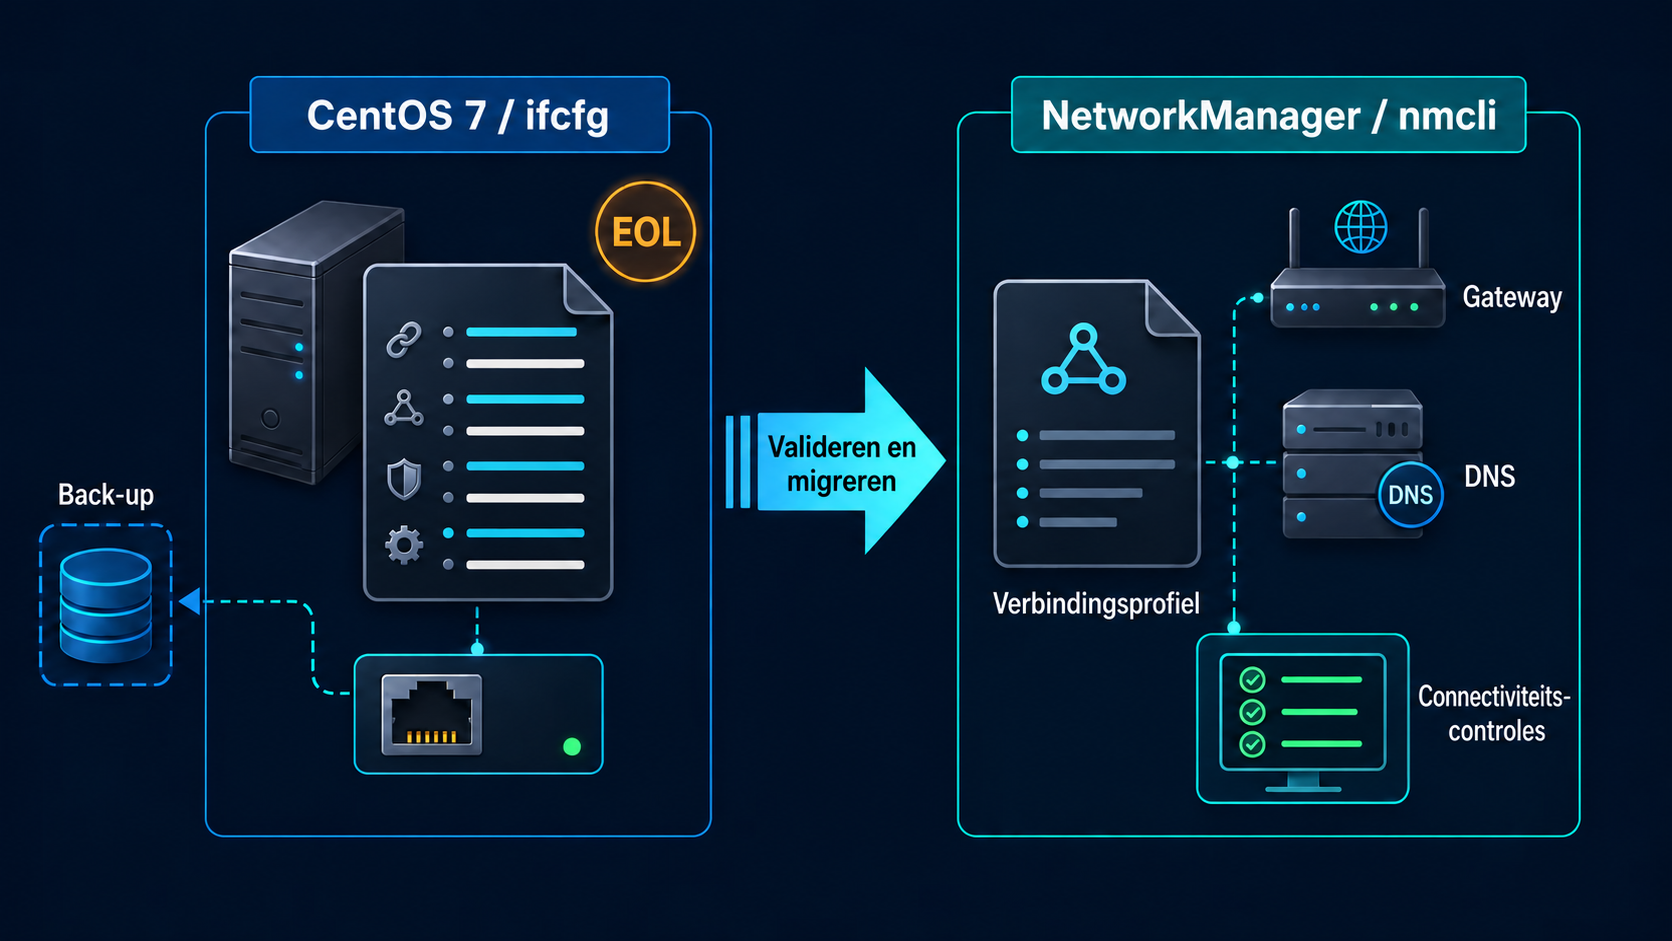
Controle van EOL en wijzigingsbereik vóór CentOS 7.9 netwerkconfiguratie
De Vault-repository van CentOS 7 is een archief voor oude pakketten en biedt geen beveiligingsondersteuning meer. Isoleer servers die aan het internet zijn blootgesteld en migreer activa en gegevens na netwerkherstel naar een ondersteund besturingssysteem.
Bepaal eerst welke entiteit de huidige verbinding beheert: NetworkManager of de legacy network-scripts. Noteer het standaardpad en de DNS. Leg ook de werkelijke interfacenaam vast, zodat u bij herstel niet hoeft te gissen.
cat /etc/centos-release
systemctl is-active NetworkManager
nmcli general status
nmcli device status
nmcli connection show
ip -br address
ip route show
cat /etc/resolv.conf
Back-up van de huidige configuratie en externe herstelpaden
Het direct toepassen van CentOS 7.9 netwerkinstellingen via een externe SSH-sessie kan de verbinding verbreken. Controleer eerst de consoletoegang. Bewaar de uitvoer van netwerkinstellingen, routering en DNS. Neem ook de NetworkManager-profielen op in dezelfde back-up.
STAMP=$(date +%Y%m%d-%H%M%S)
sudo install -d -m 0700 "/root/network-backup-${STAMP}"
sudo cp -a /etc/sysconfig/network-scripts   "/root/network-backup-${STAMP}/"
nmcli -f all connection show   | sudo tee "/root/network-backup-${STAMP}/nmcli-connections.txt" >/dev/null
ip address show   | sudo tee "/root/network-backup-${STAMP}/ip-address.txt" >/dev/null
ip route show table all   | sudo tee "/root/network-backup-${STAMP}/ip-route.txt" >/dev/null
cat /etc/resolv.conf   | sudo tee "/root/network-backup-${STAMP}/resolv.conf.txt" >/dev/null
CentOS 7.9 netwerkconfiguratie: legacy ifcfg-bestanden
Gebruik de volgende indeling alleen als de bestaande CentOS 7.9-server nog steeds ifcfg-bestanden leest. Het adres en de gateway gebruiken hetzelfde 192.0.2.0/24-voorbeeld. Gebruik geen verschillende IP- en broadcast-ranges. Bij gebruik van een CIDR-prefix kan de BROADCAST-waarde meestal worden weggelaten.
TYPE=Ethernet
BOOTPROTO=none
NAME=ens192
DEVICE=ens192
ONBOOT=yes
IPADDR=192.0.2.10
PREFIX=24
GATEWAY=192.0.2.1
DNS1=192.0.2.53
DEFROUTE=yes
IPV6INIT=yes
De bestandsnaam en DEVICE moeten overeenkomen met de werkelijke interface. Als er meerdere NIC’s zijn, controleer dan de DEFROUTE- en route-bestanden. Er mag niet onbedoeld meer dan één standaardpad zijn. Ontwerp beleidsroutering (policy routing) indien nodig afzonderlijk.
# Bewerk alleen de benodigde items zonder het bestaande bestand te legen.
sudoedit /etc/sysconfig/network-scripts/ifcfg-ens192
sudo chown root:root /etc/sysconfig/network-scripts/ifcfg-ens192
sudo chmod 0600 /etc/sysconfig/network-scripts/ifcfg-ens192
sudo grep -Ev '^(#|$)' /etc/sysconfig/network-scripts/ifcfg-ens192
Veilig toepassen van verbindingsprofielen in plaats van herstarten
Gebruik de onderstaande nmcli-procedure alleen als NetworkManager actief is en de doelinterface beheert. Controleer eerst met nmcli device status of ens192 niet op unmanaged staat. Als de server alleen legacy network-scripts gebruikt, voer dan geen nmcli-commando’s uit, maar gebruik de ifdown/ifup-procedure voor de betreffende interface via de console. Combineer deze twee beheermethoden niet op dezelfde interface.
Herstart op een externe server niet de netwerkservice of NetworkManager in zijn geheel. Zorg eerst voor een wijzigingsvenster en consoletoegang. Activeer daarna alleen de betreffende verbinding. Sluit de bestaande SSH-sessie niet af totdat de nieuwe sessie is gevalideerd.
sudo nmcli connection reload
nmcli connection show
sudo nmcli connection up ens192
CentOS 7.9 netwerkconfiguratie: NetworkManager nmcli-methode
In de Rocky Linux 9- en RHEL 9-families zijn NetworkManager-verbindingsprofielen de standaard. Het volgende commando gebruikt de bestaande profielnaam als variabele. Dit is een voorbeeld van het in één keer wijzigen van het statische IPv4-adres, de gateway en de DNS.
CON='System ens192'
sudo nmcli connection modify "$CON"   ipv4.method manual   ipv4.addresses 192.0.2.10/24   ipv4.gateway 192.0.2.1   ipv4.dns 192.0.2.53   ipv4.never-default no

nmcli -f connection.id,ipv4.method,ipv4.addresses,ipv4.gateway,ipv4.dns   connection show "$CON"
sudo nmcli connection up "$CON"
Bij cloud-images kan cloud-init netwerkprofielen overschrijven. Provider-agents kunnen hetzelfde gedrag vertonen. Controleer het image-beleid en de documentatie van de provider vóór nmcli-wijzigingen.
CentOS 7.9 netwerkconfiguratie: validatie van adres, pad en DNS
De CentOS 7.9 netwerkconfiguratie is niet voltooid na enkel een succesmelding van het commando. Controleer eerst de link en het adres. Controleer vervolgens het standaardpad, de bereikbaarheid van de gateway, DNS-resolutie en de werkelijke servicepoorten.
nmcli device status
nmcli -f GENERAL.STATE,IP4.ADDRESS,IP4.GATEWAY,IP4.DNS device show ens192
ip -br link show ens192
ip -br address show ens192
ip route get 192.0.2.1
ping -c 3 192.0.2.1
getent ahosts example.com
ss -lntup
Terugdraaien bij problemen
Het volgende herstelvoorbeeld is ook gebaseerd op verbindingen die door NetworkManager worden beheerd. Voor legacy network-scripts-omgevingen herstelt u de back-upbestanden en past u de wijzigingen toe door de betreffende interface via de console te ifdown/ifup-en.
Herstel de back-upbestanden via de console. Lees daarna de profielen opnieuw in en activeer alleen de doelverbinding. Sla de huidige foutstatus op in een aparte map voordat u bestanden overschrijft. Dit helpt bij de analyse achteraf.
sudo cp -a /etc/sysconfig/network-scripts   "/root/network-failed-$(date +%Y%m%d-%H%M%S)"
sudo cp -a /root/network-backup-YYYYMMDD-HHMMSS/network-scripts/.   /etc/sysconfig/network-scripts/
sudo nmcli connection reload
sudo nmcli connection up ens192
Checklist voor migratie
Hanteer een eenvoudige volgorde voor de werkzaamheden. Maak eerst een volledige back-up van de huidige configuratie. Controleer vóór de wijzigingen het pad voor consoletoegang. Wijzig daarna alleen het doelverbindingsprofiel. Test een nieuwe SSH-sessie in een aparte terminal. Voltooi tot slot de migratie naar een ondersteunde Linux-versie.
- Zorg voor console- of externe beheerkaarten en een back-up vóór aanvang van de werkzaamheden.
- Noteer de interfacenaam, het IP-adres, het voorvoegsel, de gateway, de DNS en de statische routes.
- Controleer op dubbele IP-adressen en conflicten met de standaardroute.
- Pas alleen de doelverbinding toe en behoud de bestaande SSH-sessie.
- Laat de nieuwe SSH-sessie en de health checks van de applicatie slagen.
- Migreer CentOS 7-servers in een geïsoleerde staat naar een ondersteunde Linux-versie.
Artikelen om te lezen in combinatie met de officiële documentatie
- Red Hat: RHEL 9 netwerkconfiguratie en NetworkManager
- Informatie over het einde van de ondersteuning voor CentOS Linux
- Gids voor noodherstel van CentOS 7 Vault
- Migratie en herbouw van CentOS 7 naar Rocky Linux
- Installatie en initiële beveiligingsinstellingen voor Rocky Linux
De kern van deze procedure is niet het simpelweg kopiëren van een configuratiebestand. Controleer eerst de huidige beheerinstantie en het herstelpad, en wijzig vervolgens alleen de doelverbinding. Validatie per laag van adres, route en DNS moet eveneens succesvol worden doorlopen. Voltooi voor servers waarvan de ondersteuning is beëindigd het proces van netwerkherstel tot aan het migratieplan.