Migratie van CentOS 7 naar Rocky Linux 8: Gids voor herbouw als prioriteit
AI_Manager
Migratie van CentOS 7 naar Rocky Linux. Dit artikel beveelt de herbouwmethode aan, waarbij een nieuwe Rocky Linux 8.10-server wordt opgezet en applicaties en gegevens stapsgewijs worden gemigreerd. CentOS Linux 7 heeft op 30 juni 2024 het einde van de levensduur (EOL) bereikt en ontvangt geen beveiligingsupdates meer. Het verbinden van een productieserver met de Vault-repository herstelt de ondersteuningsstatus niet.
De officiële ELevate-gids adviseert om alleen paden te gebruiken die expliciet als ondersteund worden vermeld. Vermijd niet-gevalideerde in-place conversies naar Rocky Linux en kies voor herbouw en datamigratie als de doelomgeving niet in de nieuwste ondersteuningsmatrix van de tool staat. Uitzonderingen die een in-place conversie vereisen, moeten eerst worden gereproduceerd in een afzonderlijke kloonomgeving.
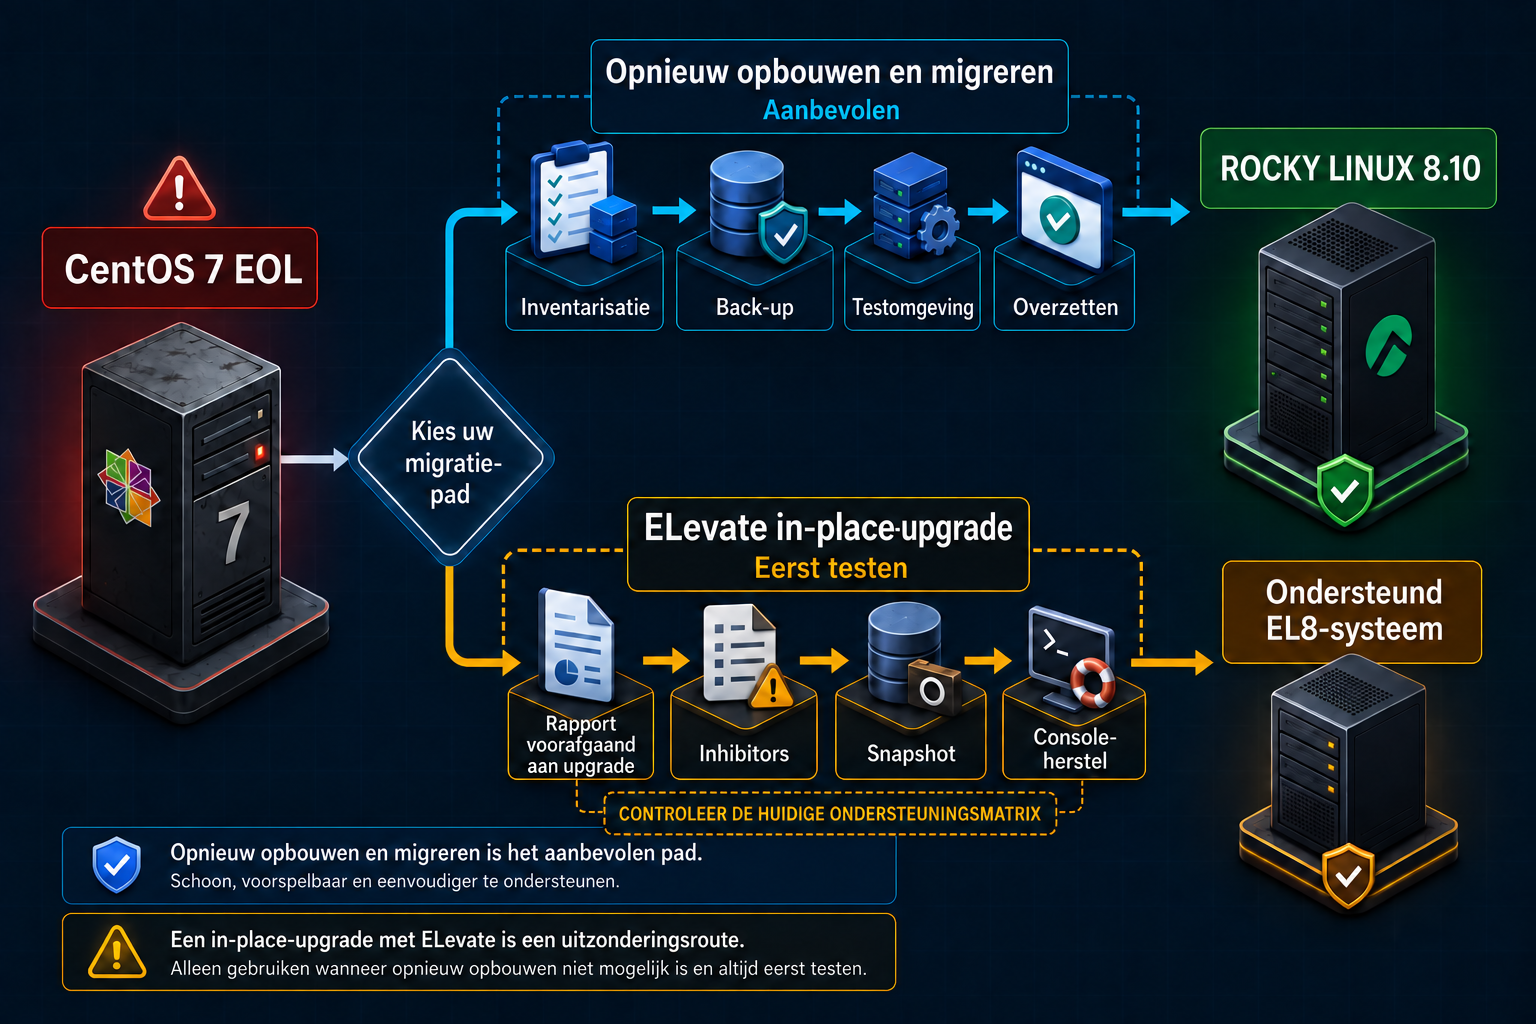
Aanbevolen architectuur voor migratie van CentOS 7 naar Rocky Linux
| Pad | Aanbevelingsniveau | Kernvoorwaarden |
|---|---|---|
| Migratie na opbouw van nieuwe Rocky 8.10 | Aanbevolen | Schone OS, duidelijke rollback, stapsgewijze validatie |
| In-place tools | Uitzondering | Controleer huidige ondersteunde doelen, beperkende factoren en herstelconsole |
| CentOS 7 blijven draaien | Niet aanbevolen | Beveiligingsrisico’s, behalve voor geïsoleerd kortetermijnherstel |
Stap 1: Inventarisatie van CentOS 7-assets en afhankelijkheden
sudo install -d -m 0700 /root/migration-inventory
cat /etc/centos-release | sudo tee /root/migration-inventory/release.txt
uname -r | sudo tee /root/migration-inventory/kernel.txt
sudo rpm -qa --qf '%{NAME}|%{VERSION}-%{RELEASE}|%{ARCH}\n'   | sort | sudo tee /root/migration-inventory/packages.txt >/dev/null
sudo systemctl list-unit-files --state=enabled   | sudo tee /root/migration-inventory/enabled-units.txt >/dev/null
sudo ss -lntup | sudo tee /root/migration-inventory/listeners.txt >/dev/null
sudo crontab -l 2>/dev/null | sudo tee /root/migration-inventory/root-crontab.txt >/dev/null
Bij de migratie van CentOS 7 naar Rocky Linux is het vergelijken van alleen pakketlijsten onvoldoende. Inventariseer systemd-overrides, certificaten, firewalls, aangepaste SELinux-policies, cron-jobs, UID/GID van accounts, database-character sets, externe opslag en monitoring-agents, inclusief hun eigenaren.
Netwerk- en beveiligingsbasislijn
ip -br address
ip route
sudo firewall-cmd --list-all-zones
getenforce
sudo semanage port -l | sudo tee /root/migration-inventory/selinux-ports.txt >/dev/null
sudo getsebool -a | sudo tee /root/migration-inventory/selinux-booleans.txt >/dev/null
sudo find /etc/systemd/system -type f -print   | sort | sudo tee /root/migration-inventory/systemd-local-files.txt >/dev/null
Stap 2: Testen van back-up en herstel
Maak consistente back-ups per service. Gebruik voor databases de door het product gegarandeerde dump- of back-uptools in plaats van bestandskopieën, en bewaar toegangsrechten voor encryptiesleutels en certificaten afzonderlijk.
sudo install -d -m 0700 /backup
sudo tar --xattrs --acls --selinux -C /   -czf /backup/centos7-etc-home-$(date +%F).tgz etc home
sudo find /backup -maxdepth 1 -type f -name 'centos7-etc-home-*.tgz' -exec sha256sum {} \; | sudo tee /backup/SHA256SUMS >/dev/null

# PostgreSQL-voorbeeld: valideren samen met officiële herstelprocedures per versie
set -o pipefail
sudo -u postgres pg_dumpall --clean --if-exists | sudo tee "/backup/postgresql-all-$(date +%F).sql" >/dev/null
Het succesvol aanmaken van een back-upbestand betekent niet dat het herstel zal slagen. Een back-up wordt pas als rollback-middel erkend nadat deze daadwerkelijk is hersteld op een geïsoleerde testserver en de applicatietransacties succesvol zijn doorlopen.
Stap 3: Serveropbouw voor migratie van CentOS 7 naar Rocky Linux
Controleer de checksum van de Rocky Linux 8.10 ISO en installeer met een minimaal pakket. Configureer eerst de hostnaam, tijdsynchronisatie, DNS, opslagprestaties en SELinux Enforcing-status van de nieuwe server voordat u applicatie-repository’s toevoegt.
cat /etc/rocky-release
sudo dnf upgrade --refresh -y
sudo systemctl --failed --no-pager
timedatectl status
chronyc tracking
getenforce
sudo firewall-cmd --state
df -hT
df -i
Stap 4: Selectieve migratie van instellingen
Het overschrijven van de volledige /etc-map van CentOS 7 naar Rocky Linux 8 kan PAM, crypto-policies, systemd en netwerkinstellingen beschadigen. Vergelijk alleen applicatie-instellingen met de nieuwe standaardbestanden en verwijder instructies die niet langer worden ondersteund.
diff -u /srv/migration/old/app.conf /etc/example/app.conf || true
sudo rsync -aHAXn --numeric-ids   /srv/migration/app-data/ /var/lib/example/

# Daadwerkelijk kopiëren pas na beoordeling van de simulatieresultaten
sudo rsync -aHAX --numeric-ids   /srv/migration/app-data/ /var/lib/example/
sudo restorecon -RFv /var/lib/example
Stap 5: Datasynchronisatie en minimalisatie van downtime
De datamigratie van CentOS 7 naar Rocky Linux verloopt via een initiële volledige kopie, synchronisatie van wijzigingen, het stoppen van schrijfacties en een laatste synchronisatie. Controleer bij gebruik van databasereplicatie of logische dumps de ondersteunde combinaties van bron- en doel-majorversies.
# Eerste synchronisatie van bestandsgegevens: eerst dry-run
sudo rsync -aHAXn --delete --numeric-ids   /srv/app-data/ rocky8:/srv/app-data/

# Eerste synchronisatie na goedkeuring
sudo rsync -aHAX --delete --numeric-ids   /srv/app-data/ rocky8:/srv/app-data/

# Definitief transitievenster: applicatieschrijven stoppen en wijzigingen opnieuw synchroniseren
sudo systemctl stop example-app
sudo rsync -aHAX --delete --numeric-ids   /srv/app-data/ rocky8:/srv/app-data/
Stap 6: Functionele en prestatietests vóór overschakeling
curl --fail --silent --show-error https://staging.example.com/health
openssl s_client -connect staging.example.com:443   -servername staging.example.com -verify_return_error </dev/null
ssh rocky8 'systemctl --failed --no-pager'
ssh rocky8 'journalctl -p err -b --no-pager'
ssh rocky8 'ss -lntup'
ssh rocky8 'getenforce'
Test inloggen, lezen/schrijven, batchverwerking, back-ups, monitoring, notificaties en prestatiebenchmarks via het daadwerkelijke gebruikerspad. Beschouw de migratie niet als voltooid als alleen de IP-verbinding werkt.
Stap 7: DNS/load balancer-omschakeling en rollback
dig +short app.example.com
curl --resolve app.example.com:443:192.0.2.80   --fail --silent --show-error https://app.example.com/health

# DNS en certificaten controleren na transitie
dig +trace app.example.com
openssl s_client -connect app.example.com:443   -servername app.example.com -verify_return_error </dev/null
Verlaag de TTL gepland vóór de omschakeling en verwijder de bestaande servers niet direct, maar bewaar ze in een rollback-status waarbij schrijven is geblokkeerd. Leg de criteria voor falen en het laatste tijdstip voor terugdraaien numeriek vast in het wijzigingsplan. Als de nieuwe server al schrijfacties heeft ontvangen, kan het simpelweg terugdraaien van de DNS leiden tot verlies van recente gegevens. Stop vóór een rollback het schrijven naar beide kanten en controleer of nieuwe wijzigingen consistent kunnen worden toegepast op de bestaande server. Open de bestaande server niet direct voor schrijven als reverse replicatie of datamigratie niet is gevalideerd.
Bij het overwegen van een in-place migratie
Gebruik tools zoals ELevate alleen wanneer alle inhibitors in het preupgrade-rapport zijn opgelost en de combinatie van bron en doel in de huidige ondersteuningsmatrix staat. Als de officiële documentatie momenteel alleen AlmaLinux als doel beschrijft, interpreteer dit dan niet als basis voor een Rocky Linux-conversie.
# Algemeen principe voor uitzonderingspaden: controleer de daadwerkelijke commando's in de huidige officiële documentatie
cat /etc/centos-release
sudo yum repolist enabled
sudo rpm -Va | sudo tee /root/preupgrade-rpm-verify.txt >/dev/null
findmnt -T /
df -hT / /var /boot
df -i / /var /boot
De in-place methode moet eerst volledig worden herhaald op een aparte replicatieserver, waarbij opstarten, applicaties en back-upherstel worden gecontroleerd voordat goedkeuring wordt gegeven. Creëer geen Rocky-doelomgeving die niet in de ondersteuningsmatrix staat door willekeurige pakketvervangingen.
Checklist voor validatie van de CentOS 7 naar Rocky Linux-migratie
- Leg het EOL-risico van CentOS 7 vast in het wijzigingslogboek.
- Verzamel assets, afhankelijkheden, UID/GID en beveiligingsbaselines.
- Herstel back-ups in een geïsoleerde omgeving.
- Bouw een nieuwe Rocky 8.10-server op en breng deze naar de nieuwste status.
- Migreer configuraties en gegevens selectief.
- Test werkelijke transacties en prestaties.
- Voer de DNS/LB-omschakeling uit volgens de kwantitatieve rollback-voorwaarden.
- Blokkeer na de observatieperiode de toegang tot CentOS 7 en voer de server af.
Officiële bronnen en gerelateerde artikelen
- Officiële EOL-aankondiging voor CentOS Linux
- Officiële versie- en ondersteuningscyclus van Rocky Linux
- Officiële ondersteuningsroute voor AlmaLinux ELevate
- Upgrade-procedure voor Rocky Linux 8.10
- Gids voor noodherstel van CentOS 7 Vault
Samenvatting van de CentOS 7 naar Rocky Linux-migratie
De meest voorspelbare methode voor een CentOS 7 naar Rocky Linux-migratie is het opbouwen van een nieuwe Rocky Linux 8.10-omgeving, gevolgd door het testen van back-up en herstel, selectieve migratie van configuraties, gegevenssynchronisatie, servicevalidatie en het inrichten van een rollback-plan. Vertrouw niet op het verlengen van CentOS 7 via Vault of op in-place routes die niet in de huidige ondersteuningsmatrix staan.