CentOS 7 Vault-repository instellen: EOL-herstel en migratievoorbereiding
AI_Manager
CentOS 7 Vault. Deze repository is een read-only archief dat de laatste pakketten van de inmiddels niet meer ondersteunde CentOS Linux 7.9.2009 bevat. Het kan tijdelijk worden gebruikt voor gegevensherstel en migratievoorbereiding op systemen waar de mirror-lijsten niet meer beschikbaar zijn en pakketzoekopdrachten mislukken, maar het biedt geen nieuwe beveiligingsupdates of doorlopende operationele ondersteuning.
CentOS Linux 7 bereikte zijn EOL op 30 juni 2024. Gebruik geen productieservers die verbonden zijn met het internet door ze simpelweg naar het Vault-adres te wijzigen. Isoleer de host, voer alleen de noodzakelijke back-ups en inventarisaties uit en migreer naar een ondersteunde Linux-versie.
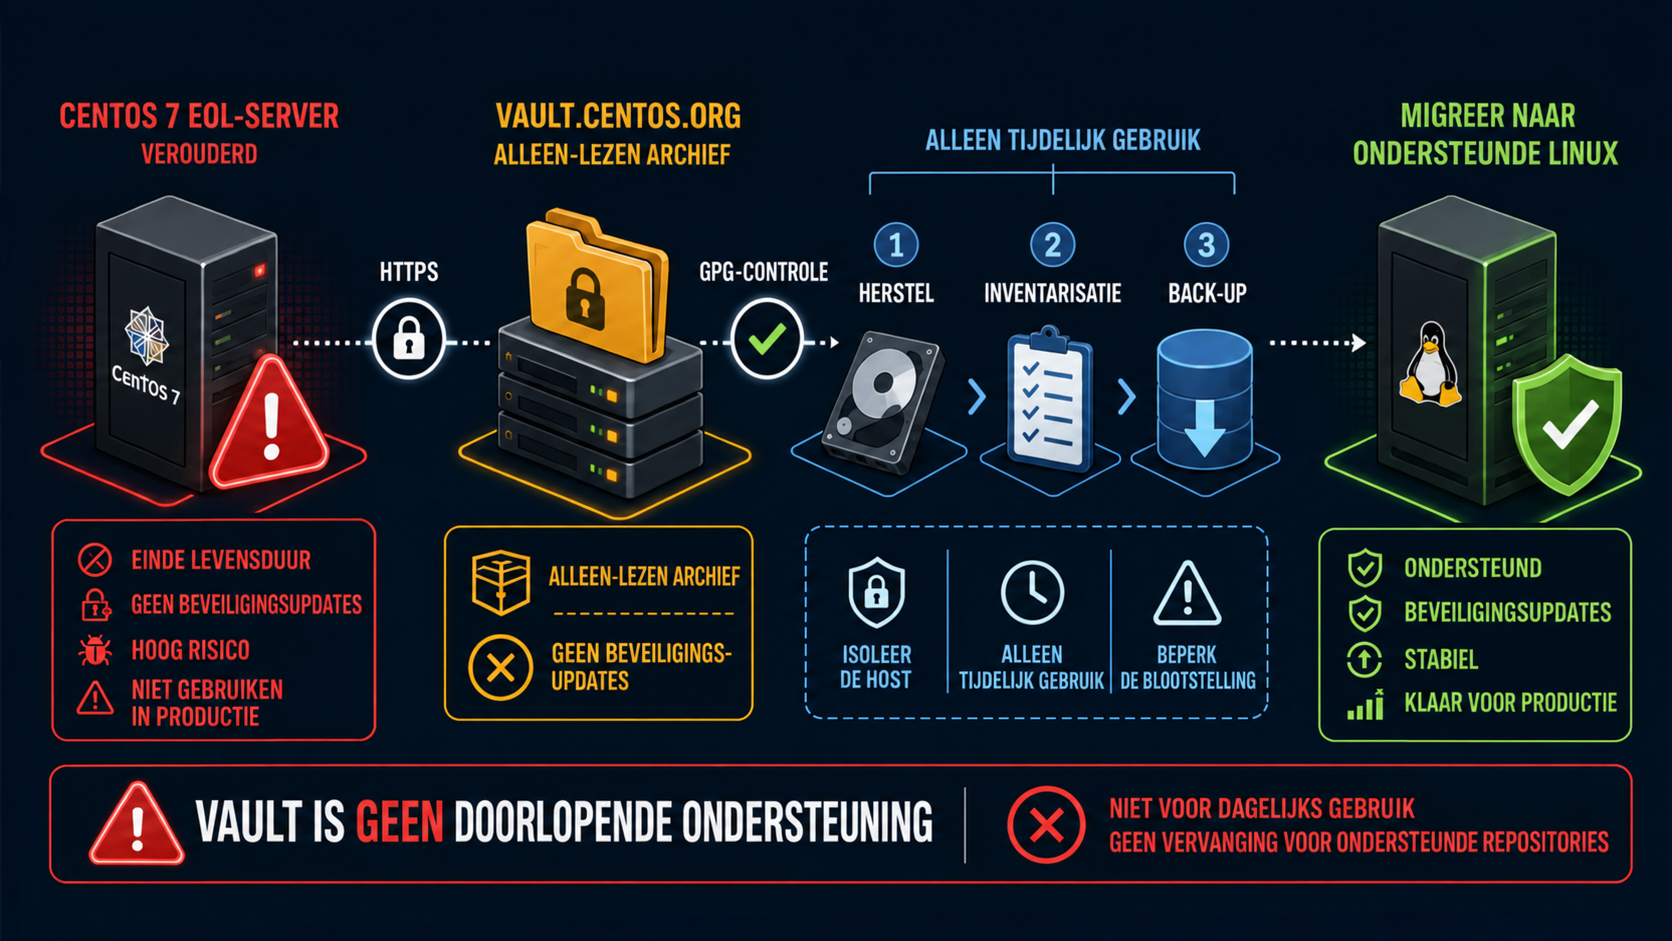
Toepassingsgebied voor het gebruik van CentOS 7 Vault
| Situatie | Beoordeling | Maatregel |
|---|---|---|
| Geïsoleerde server die back-uptools vereist | Kortstondig toegestaan | Direct back-up maken na Vault-validatie |
| Onderzoek naar pakketlijsten en afhankelijkheden | Kortstondig toegestaan | Resultaten opslaan en migreren |
| Productieserver met internettoegang | Niet toegestaan | Isoleren of overstappen naar ondersteund OS |
| Verwachting van beveiligingspatches | Onmogelijk | Gebruik een ondersteunde distributie |
Stap 1: Isolatie en back-up vóór gebruik van CentOS 7 Vault
cat /etc/centos-release
uname -r
sudo install -d -m 0700 /root/repo-backup
sudo cp -a /etc/yum.repos.d /root/repo-backup/
sudo rpm -qa --qf '%{NAME}|%{VERSION}-%{RELEASE}|%{ARCH}\n'   | sort | sudo tee /root/repo-backup/packages.txt >/dev/null
sudo sha256sum /root/repo-backup/packages.txt
Minimaliseer vóór het wijzigen naar CentOS 7 Vault de externe blootstelling via een firewall of beveiligingsgroep en zorg voor consoletoegang. Sla repositorybestanden, pakketlijsten en de servicestatus op, zodat u tijdens het herstelproces kunt traceren wat er is gewijzigd.
Stap 2: Deactivering van bestaande mirror-instellingen
sudo grep -RHE '^[[]|^enabled=|^baseurl=|^mirrorlist=|^metalink='   /etc/yum.repos.d/*.repo
sudo mkdir -p /etc/yum.repos.d/disabled
sudo mv /etc/yum.repos.d/CentOS-*.repo   /etc/yum.repos.d/disabled/
Verplaats geen repositorybestanden van andere providers met wildcards. Controleer de lijst met doelbestanden voordat u het commando uitvoert en behandel private repositories of agent-repositories afzonderlijk volgens het migratieplan van de eigenaar.
Stap 3: CentOS 7 Vault repository-bestand aanmaken
sudo tee /etc/yum.repos.d/CentOS-Vault-7.9.2009.repo >/dev/null <<'REPO'
[base]
name=CentOS-7.9.2009 - Base - Vault
baseurl=https://vault.centos.org/7.9.2009/os/$basearch/
enabled=1
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7

[updates]
name=CentOS-7.9.2009 - Updates - Vault
baseurl=https://vault.centos.org/7.9.2009/updates/$basearch/
enabled=1
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7

[extras]
name=CentOS-7.9.2009 - Extras - Vault
baseurl=https://vault.centos.org/7.9.2009/extras/$basearch/
enabled=1
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
REPO
7.9.2009 is de laatste release-tree van CentOS Linux 7. Omzeil fouten niet door GPG-controle uit te schakelen, geforceerd over te schakelen naar HTTP of onbekende RPM’s direct te installeren.
Stap 4: CentOS 7 Vault HTTPS en metadata-validatie
curl --proto '=https' --tlsv1.2 --fail --head   https://vault.centos.org/7.9.2009/os/x86_64/repodata/repomd.xml

sudo yum clean all
sudo rm -rf /var/cache/yum
sudo yum makecache
sudo yum repolist enabled
sudo yum repoinfo base updates extras
Stap 5: CentOS 7 Vault GPG-validatie
rpm -qf /etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
KEYCHECK_DIR=$(mktemp -d)
chmod 0700 "$KEYCHECK_DIR"
gpg --homedir "$KEYCHECK_DIR" --import /etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
gpg --homedir "$KEYCHECK_DIR" --fingerprint
# Vergelijk met de officiële vingerafdruk. Gebruik uitsluitend de persoonlijke GPG-sleutelring in de tijdelijke map.

sudo yum install yum-utils
VAULT_CHECK_DIR=$(mktemp -d)
cd "$VAULT_CHECK_DIR"
yumdownloader --destdir . centos-release
rpm --checksig --verbose ./*.rpm
Vertrouw niet blindelings op het bestaan van GPG-sleutelbestanden; controleer of u het originele centos-release pakket bezit en verifieer de officiële vingerafdruk. Behoud de handtekeningcontrole voor gedownloade RPM’s.
Stap 6: Minimale uitvoering van Vault-herstelwerkzaamheden
# Controleer doel en afhankelijkheden vóór de installatie
sudo yum install --assumeno rsync tar

# Installeer alleen goedgekeurde hersteltools
sudo yum install rsync tar

sudo yum history info last
sudo rpm -Va | sudo tee /root/repo-backup/rpm-verify-after.txt >/dev/null
De laatste pakketten in de Vault bevatten geen oplossingen voor kwetsbaarheden die na de EOL zijn ontdekt. Gebruik de Vault niet voor langdurig beheer na een grootschalige update, maar installeer alleen de minimale tools die nodig zijn voor herstel en verkort de migratietijd.
Stap 7: Migratiegegevens verzamelen
sudo systemctl list-unit-files --state=enabled   | sudo tee /root/repo-backup/enabled-units.txt >/dev/null
sudo ss -lntup | sudo tee /root/repo-backup/listeners.txt >/dev/null
sudo firewall-cmd --list-all-zones   | sudo tee /root/repo-backup/firewalld.txt >/dev/null
getenforce | sudo tee /root/repo-backup/selinux-mode.txt >/dev/null
sudo find /etc/systemd/system -type f -print   | sudo tee /root/repo-backup/systemd-local-files.txt >/dev/null
sudo tar -C /root -czf /root/centos7-migration-inventory.tgz repo-backup
Stap 8: Probleemoplossing
Could not resolve host
getent ahosts vault.centos.org
cat /etc/resolv.conf
ip route
curl --fail --head https://vault.centos.org/
SSL certificate problem
date -u
timedatectl status
rpm -q ca-certificates
trust list --filter=ca-anchors
openssl s_client -connect vault.centos.org:443   -servername vault.centos.org -verify_return_error </dev/null
Controleer achtereenvolgens de tijd, DNS, proxy en CA-keten. Schakel TLS-validatie niet uit en stel de insecure-optie van curl niet permanent in.
404 of metadata-fouten
sudo yum repolist -v
sudo grep -RHE '^baseurl=|^mirrorlist=|^metalink='   /etc/yum.repos.d/*.repo
curl --fail --head   https://vault.centos.org/7.9.2009/updates/x86_64/repodata/repomd.xml
Stap 9: Vault verwijderen na migratie
sudo yum-config-manager --disable base updates extras
sudo mv /etc/yum.repos.d/CentOS-Vault-7.9.2009.repo   /etc/yum.repos.d/disabled/
sudo yum clean all
Wanneer de Vault niet langer nodig is, schakelt u de configuratie uit en noteert u de eindtijd in het migratielogboek van het ondersteunde besturingssysteem. Blokkeer schrijftoegang tot de bestaande CentOS 7-server en verwijder deze volgens de verwijderingsprocedures van de organisatie zodra de bewaartermijn is verstreken.
Officiële bronnen en gerelateerde artikelen
- Officiële CentOS Linux EOL-aankondiging
- Aankondiging einddatum CentOS-project
- Officiële 7.9.2009 pakket-archief
- Migratie van CentOS 7 naar Rocky Linux 8
- Diagnose van schijf- en inode-tekort in Linux
Samenvatting CentOS 7 Vault
CentOS 7 Vault is geen kanaal voor beveiligingsupdates voor EOL-servers, maar een alleen-lezen archief van de laatste CentOS 7-pakketten. Isoleer de host, valideer de repository, GPG en HTTPS, verkrijg alleen de benodigde hersteltools en migratiegegevens, en stap zo snel mogelijk over naar een ondersteunde omgeving zoals Rocky Linux.